Wie schützt man IP in Indien?
Dieses Kapitel behandelt drei operativ eng verzahnte Felder:
Kapitelbrief: Marken, Patente und Betriebsgeheimnisse sind früh und aktiv zu schützen, da Durchsetzung Zeit kostet; die CRI-Guidelines 2025 prägen die Software-Patentierbarkeit. Der Digital Personal Data Protection Act tritt gestaffelt in Kraft — die Rules 2025 setzen Phase 2 (Consent Manager) auf November 2026 und Phase 3 (grenzüberschreitende Übermittlung, Strafen bis 250 Crore Rupien) auf Mai 2027; grenzüberschreitende Transfers folgen einem Blacklist-Modell, unter dem Deutschland/EU derzeit zulässig sind. Die laufende Compliance ist außergewöhnlich dicht (rund 69.000 Vorschriften), weshalb ein strukturierter Compliance-Kalender und lokale Fachbegleitung unverzichtbar sind.
Rechtsstand des Kapitels: Juli 2026. Alle Angaben beruhen ausschließlich auf den zugrunde liegenden Recherchequellen. Die rechtlich sensiblen Aussagen dieses Kapitels ersetzen keine Beratung im Einzelfall; jede konkrete Konstellation ist mit einer indischen Fachkanzlei sowie einem Chartered Accountant / Company Secretary abzustimmen.
Worum es geht
Dieses Kapitel behandelt drei operativ eng verzahnte Felder:
- Schutz geistigen Eigentums — Marke, Patent, Urheberrecht, Design und Betriebsgeheimnis;
- Datenschutz — der Digital Personal Data Protection Act 2023 samt seiner gestaffelt in Kraft tretenden Rules 2025;
- laufende Compliance — die gesellschafts-, steuer- und arbeitsrechtlichen Dauerpflichten einschließlich der CSR-Pflicht nach Sec. 135 Companies Act.
Ziel ist es, die Schutz- und Meldemechanik so früh zu verankern, dass sie das Wachstum trägt statt es zu bremsen. Die Reihenfolge der drei Felder folgt der zeitlichen Dringlichkeit: Schutzrechte müssen vor dem öffentlichen Markteintritt stehen, das Datenschutzprogramm bis zur scharfen Schaltung 2027 aufgebaut sein, die laufende Compliance ab Tag 1 organisiert. Die außenhandelsbezogenen Instrumente (IEC, FTP 2023, RoDTEP, EPCG) werden hier nur im Überblick eingeordnet; ihre Detailmechanik liegt in Kapitel 8.
3.1 Schutz geistigen Eigentums
Der Schutz geistigen Eigentums (Intellectual Property, IP) in Indien wird zentral vom Office of the Controller General of Patents, Designs and Trade Marks (CGPDTM) verwaltet, das Marken-, Patent- und Design-Register unter einem Dach bündelt. Für ein deutsches Unternehmen mit indischer Tochter gilt der Grundsatz: Schutzrechte sind früh anzumelden, weil die Verfahren lang und die Durchsetzung zeitaufwendig sind — die Marke braucht ohne Widerspruch typischerweise 12 bis 18 Monate bis zur Eintragung.
3.1.1 Markenschutz (Trademark)
Rechtsgrundlage ist der Trade Marks Act, 1999 in Verbindung mit den Trade Marks Rules, 2017; die Amtsgebühren sind in der First Schedule dieser Rules festgelegt. Zuständig ist die Trade Marks Registry unter dem CGPDTM mit Büros in Mumbai, Delhi, Kolkata, Chennai und Ahmedabad. Die Schutzdauer beträgt 10 Jahre ab Anmeldung und ist nach Sec. 25 (Formular TM-R) beliebig oft um jeweils 10 Jahre verlängerbar.
Der Anmeldeweg verläuft in fünf Schritten: (1) kostenlose Recherche in der IP India Public Search; (2) Anmeldung über Form TM-A im E-Filing-Portal, wobei die Anmeldenummer sofort erzeugt wird; (3) Prüfung (Examination) mit gegebenenfalls Examination Report und Erwiderung; (4) Veröffentlichung im Trade Marks Journal mit viermonatiger Widerspruchsfrist (Opposition, Form TM-O); (5) Eintragung mit Registration Certificate.
Indien folgt der internationalen Nizza-Klassifikation mit 45 Klassen (1–34 Waren, 35–45 Dienstleistungen). Die Gebühr fällt pro Klasse und pro Marke an; eine Mehrklassenanmeldung nach Sec. 18(2) ist ein Verfahren, aber kein Gebührenrabatt. Für Software- und KI-Anbieter sind drei Klassen zentral: Klasse 9 (herunterladbare Software, Apps, aufgezeichnete Programme, KI-Software als Ware), Klasse 42 (SaaS, PaaS, Softwareentwicklung, Cloud-Computing, wissenschaftlich-technologische Dienstleistungen) und Klasse 35 (Werbung, Datenverarbeitung/-management, Online-Marktplatz-Dienste).
| Vorgang | Formular | Individual / Startup / Small Enterprise | Company / LLP u. a. |
|---|---|---|---|
| Neuanmeldung (E-Filing) | TM-A | INR 4.500 | INR 9.000 |
| Neuanmeldung (physisch) | TM-A | INR 5.000 | INR 10.000 |
| Widerspruch / Löschung (E-Filing) | TM-O | INR 2.700 | INR 2.700 |
| Verlängerung, pro Klasse (E-Filing) | TM-R | INR 9.000 | INR 9.000 |
| Beschleunigte Prüfung (Expedited, E-Filing) | TM-M | INR 20.000 | INR 40.000 |
| Handling Madrid-Anmeldung (MM2(E) an WIPO) | — | INR 5.000 | INR 5.000 |
Rechenbeispiel: Für ein SaaS-Unternehmen in den Klassen 9, 35 und 42 belaufen sich die reinen Amtsgebühren auf INR 13.500 (Startup/MSME) bzw. INR 27.000 (Company/LLP).
Indien ist Mitglied des Madrider Protokolls. Ein deutsches Unternehmen kann daher eine internationale Registrierung mit Benennung Indiens über das DPMA/WIPO auf Basis der deutschen Ursprungsmarke beantragen, ohne separat national in Indien anmelden zu müssen. Für eine indische Basismarke fällt umgekehrt eine Handling-Gebühr von INR 5.000 für die Übermittlung des Formulars MM2(E) an das Internationale Büro der WIPO an. Für einen deutschen SaaS-Anbieter ist die Madrid-Route über die deutsche Basismarke mit Benennung Indiens regelmäßig kosteneffizienter als eine Direktanmeldung.
3.1.2 Patentschutz und CRI-Guidelines 2025
Rechtsgrundlage ist der Patents Act, 1970; die Patentdauer beträgt 20 Jahre ab Anmeldedatum (Sec. 53), bei PCT-Anmeldungen ab dem internationalen Anmeldedatum. Zuständig ist das Indian Patent Office unter dem CGPDTM. Der Eintritt in die indische PCT-Nationalphase erfolgt regulär binnen 31 Monaten ab Prioritätsdatum.
Für Software ist Sec. 3(k) die entscheidende Hürde: Ausgeschlossen von der Patentierbarkeit sind „a mathematical or business method or a computer programme per se or algorithms". Reine Software, reiner Code und reine Algorithmen sind daher nicht patentierbar — der Kernschutz für SaaS läuft über das Urheberrecht. Die Rechtsprechung hat den Ausschluss jedoch präzisiert: Im Fall Ab Initio Technology LLC v. Controller of Patents & Designs (2025) entschied der Delhi High Court, dass computerbezogene Erfindungen (Computer Related Inventions, CRI), die einen „technical contribution" leisten bzw. einen „technical effect" erzeugen, nicht automatisch unter Sec. 3(k) fallen und patentierbar sein können — auch ohne neuartige Hardware.
Maßgeblich ist die aktuelle Fassung der Guidelines for Examination of Computer Related Inventions (CRI) — 2025 des CGPDTM. Sie lösen die früheren Guidelines (2017 revised) ab („These Guidelines shall be applicable with immediate effect") und enthalten erstmals dezidierte Abschnitte zu KI/ML/Deep Learning, Blockchain und Quantum Computing (Kapitel 5) — für KI-Unternehmen besonders relevant. Ein einzelner, wörtlich „vierstufiger" Test existiert dabei nicht. § 3(k) enthält vielmehr vier Ausschlussglieder — mathematische Methode, Geschäftsmethode, Computerprogramm per se und Algorithmus —, die je einem eigenen Prüfschema folgen. Der vierstufige Test für „computer programme per se" ist in Ziff. 4.5.4.1 der CRI Guidelines 2025 niedergelegt und lautet: (1) die Substanz der beanspruchten Erfindung als Ganzes erfassen und die wesentlichen technischen Merkmale bzw. den technischen Beitrag identifizieren; (2) das Kernproblem und die vorgeschlagene Lösung bestimmen (Technizität); (3) prüfen, ob diese Technizität einen technical effect erzeugt, der über einen bloß beiläufigen Effekt hinausgeht; (4) wird dies bejaht, fällt der beanspruchte Gegenstand nicht unter den Ausschluss „computer programme per se", andernfalls schon. Die Patentierbarkeit im Übrigen bestimmt sich nach den §§ 2(1)(j), (ja) und (ac) des Patents Act.
Einzelfall-Hinweis: Ob eine konkrete KI- oder Softwareerfindung die „technical effect"-Schwelle nach CRI-2025 überschreitet, ist eine Einzelfallbeurteilung, die vor jeder Patentstrategie mit einem indischen Patentanwalt zu klären ist. Die Patent-Amtsgebühren (ipindia.gov.in, E-Filing, INR) sind nach Anmelderkategorie gestaffelt — „Natural person / Startup / Small Entity / Educational Institution" gegenüber „Others": Anmeldung (Form 1) 1.600 / 8.000, Prüfungsantrag (Request for Examination, Form 18) 4.000 / 20.000; eine separate Grant Fee fällt nicht an. Die Verlängerungsgebühren sind ab dem dritten Jahr gestaffelt — von Jahr 3–6 800 / 4.000 p. a. bis Jahr 16–20 8.000 / 40.000 p. a.
3.1.3 Urheberrecht (Copyright Act 1957) — Kernschutz für SaaS-Code
Software wird nach dem Copyright Act, 1957 (Amendment 1994) als literarisches Werk geschützt; sowohl Quell- als auch Objektcode qualifizieren, und Softwarepiraterie ist eine Urheberrechtsverletzung. Geschützt ist der Ausdruck (der Code), nicht die Funktionalität — letztere ist gegebenenfalls Patent-Territorium. Die Schutzdauer beträgt für literarische Werke einschließlich Software Lebenszeit des Autors + 60 Jahre (Sec. 22); bei Werken juristischer Personen oder anonymen Werken 60 Jahre ab Veröffentlichung. Die Registrierung ist nicht zwingend, aber empfohlen; bei der Softwareregistrierung genügen die ersten 10 und die letzten 10 Seiten des Quellcodes (bzw. der gesamte Code bei weniger als 20 Seiten). Nach Sec. 52 sind Sicherungskopien, Interoperabilitätshandlungen und das Studium des Programms durch den rechtmäßigen Besitzer erlaubte Handlungen. Damit ist das Urheberrecht der primäre Schutzmechanismus für SaaS-Code, ergänzt durch Marken- und — soweit einschlägig — Patentschutz.
3.1.4 Design und Betriebsgeheimnis
Das Designs Act, 2000 schützt gewerbliche Muster (z. B. UI/GUI-Gestaltung) für 10 Jahre mit einer Verlängerungsoption um 5 Jahre; zuständig ist das Design Office unter dem CGPDTM. In Indien besteht kein kodifiziertes Trade-Secrets-Gesetz. Die Law Commission of India empfahl mit Report No. 289 vom 05.03.2024 ein solches Gesetz und legte den Entwurf „Protection of Trade Secrets Bill 2024" vor, der jedoch nicht verabschiedet wurde. Der Schutz von Betriebsgeheimnissen erfolgt daher weiterhin über das Vertragsrecht (Indian Contract Act 1872, insbesondere § 27, sowie NDAs), die Common-Law-Doktrin „Breach of Confidence" und den IT Act 2000 (§§ 43, 66).
Übersicht der IP-Schutzrechte:
| Schutzrecht | Gesetz | Schutzdauer | Amtsgebühr (Startup/Individual → Company) | Behörde | SaaS/AI-Relevanz |
|---|---|---|---|---|---|
| Marke | Trade Marks Act 1999 / Rules 2017 | 10 Jahre, unbegrenzt verlängerbar | TM-A E-Filing INR 4.500 → 9.000 pro Klasse/Marke | Trade Marks Registry / CGPDTM | Hoch — Kl. 9/35/42; Madrid-Route möglich |
| Patent | Patents Act 1970 | 20 Jahre ab Anmeldung | variabel (Klein-/Startup-Ermäßigung) | Indian Patent Office / CGPDTM | Eingeschränkt — Sec. 3(k); nur bei „technical effect" (CRI 2025) |
| Urheberrecht | Copyright Act 1957 | Lebenszeit + 60 J. (Software); 60 J. ab Veröffentl. (jur. Person) | gering; Registrierung optional | Copyright Office | Kernschutz für SaaS-Code |
| Design | Designs Act 2000 | 10 Jahre + 5 Jahre Verlängerung | variabel | Design Office / CGPDTM | UI/GUI-Design ggf. schützbar |
Durchsetzung: Schutzrechte entfalten ihren Wert erst mit belastbarer Durchsetzung. Marken-, Urheber- und Patentrechte werden zivilrechtlich (einstweilige Verfügung, Schadensersatz, Gewinnabschöpfung) vor den Commercial Courts bzw. den High Courts durchgesetzt; bei Marken- und Urheberrechtsverletzungen treten strafrechtliche Sanktionen hinzu. Die Verfahren sind langwierig — was die frühzeitige Registrierung zum entscheidenden Hebel macht: Wer erst nach dem Markteintritt anmeldet, verhandelt gegen etwaige Vorbenutzer aus der Defensive.
Erfolgsmuster (IP): Anmeldung der Marke in allen relevanten Klassen vor dem öffentlichen Markteintritt (Madrid-Route über die deutsche Basismarke), lückenlose Kette von IP-Übertragungs- und Vertraulichkeitsvereinbarungen mit Entwicklern und Dienstleistern sowie urheberrechtliche Sicherung des SaaS-Codes. Typischer Fehler: verspätete Anmeldung — Markensquatting oder Prioritätskonflikte werden wahrscheinlich, und die Durchsetzung wird teuer und langsam.
3.2 Datenschutz: Digital Personal Data Protection Act 2023 und Rules 2025
3.2.1 Status und Zeitplan (Stand Juli 2026)
Der Digital Personal Data Protection Act, 2023 (No. 22 of 2023) des MeitY erhielt am 11. August 2023 die Zustimmung des Präsidenten, blieb aber mangels Durchführungsregeln zunächst weitgehend ruhend. Die Digital Personal Data Protection Rules, 2025 wurden per G.S.R. 846(E) am 13. November 2025 im Gazette of India (Extraordinary, Part II, Sec. 3(i)) unter § 40(1) und (2) DPDP Act notifiziert; der Entwurf lief seit G.S.R. 02(E) vom 03.01.2025. Die PIB kommunizierte die Notifizierung am 14.11.2025 — maßgeblich für alle Fristberechnungen ist jedoch das Gazette-Datum 13.11.2025. Errichtet wird ein vollständig digital arbeitendes Data Protection Board of India (Aufbau, Untersuchung, Adjudikation und Appeal nach Rules 17–21, Phase 1). Das Board wird nach §§ 18–20 DPDP Act aus einem Chairperson und einer per Regierungsnotifizierung festzulegenden Zahl von Members gebildet (Bestellung regulär für zwei Jahre, Wiederbestellung möglich). Zum Rechtsstand Mitte 2026 ist das Board noch nicht vollständig konstituiert und operativ: Die Board-Bestimmungen sind seit dem Gazette-Datum 13.11.2025 in Kraft, doch Chairperson und Members waren nach öffentlich verfügbarem Stand (Frühjahr 2026) noch nicht (vollständig) bestellt und die Search-cum-Selection-Committees verzögert; die exakte Mitgliederzahl bleibt bis zur Bestellungsnotifizierung offen (Stand öffentlich verfügbarer Rechtsauswertungen, Abruf 07/2026).
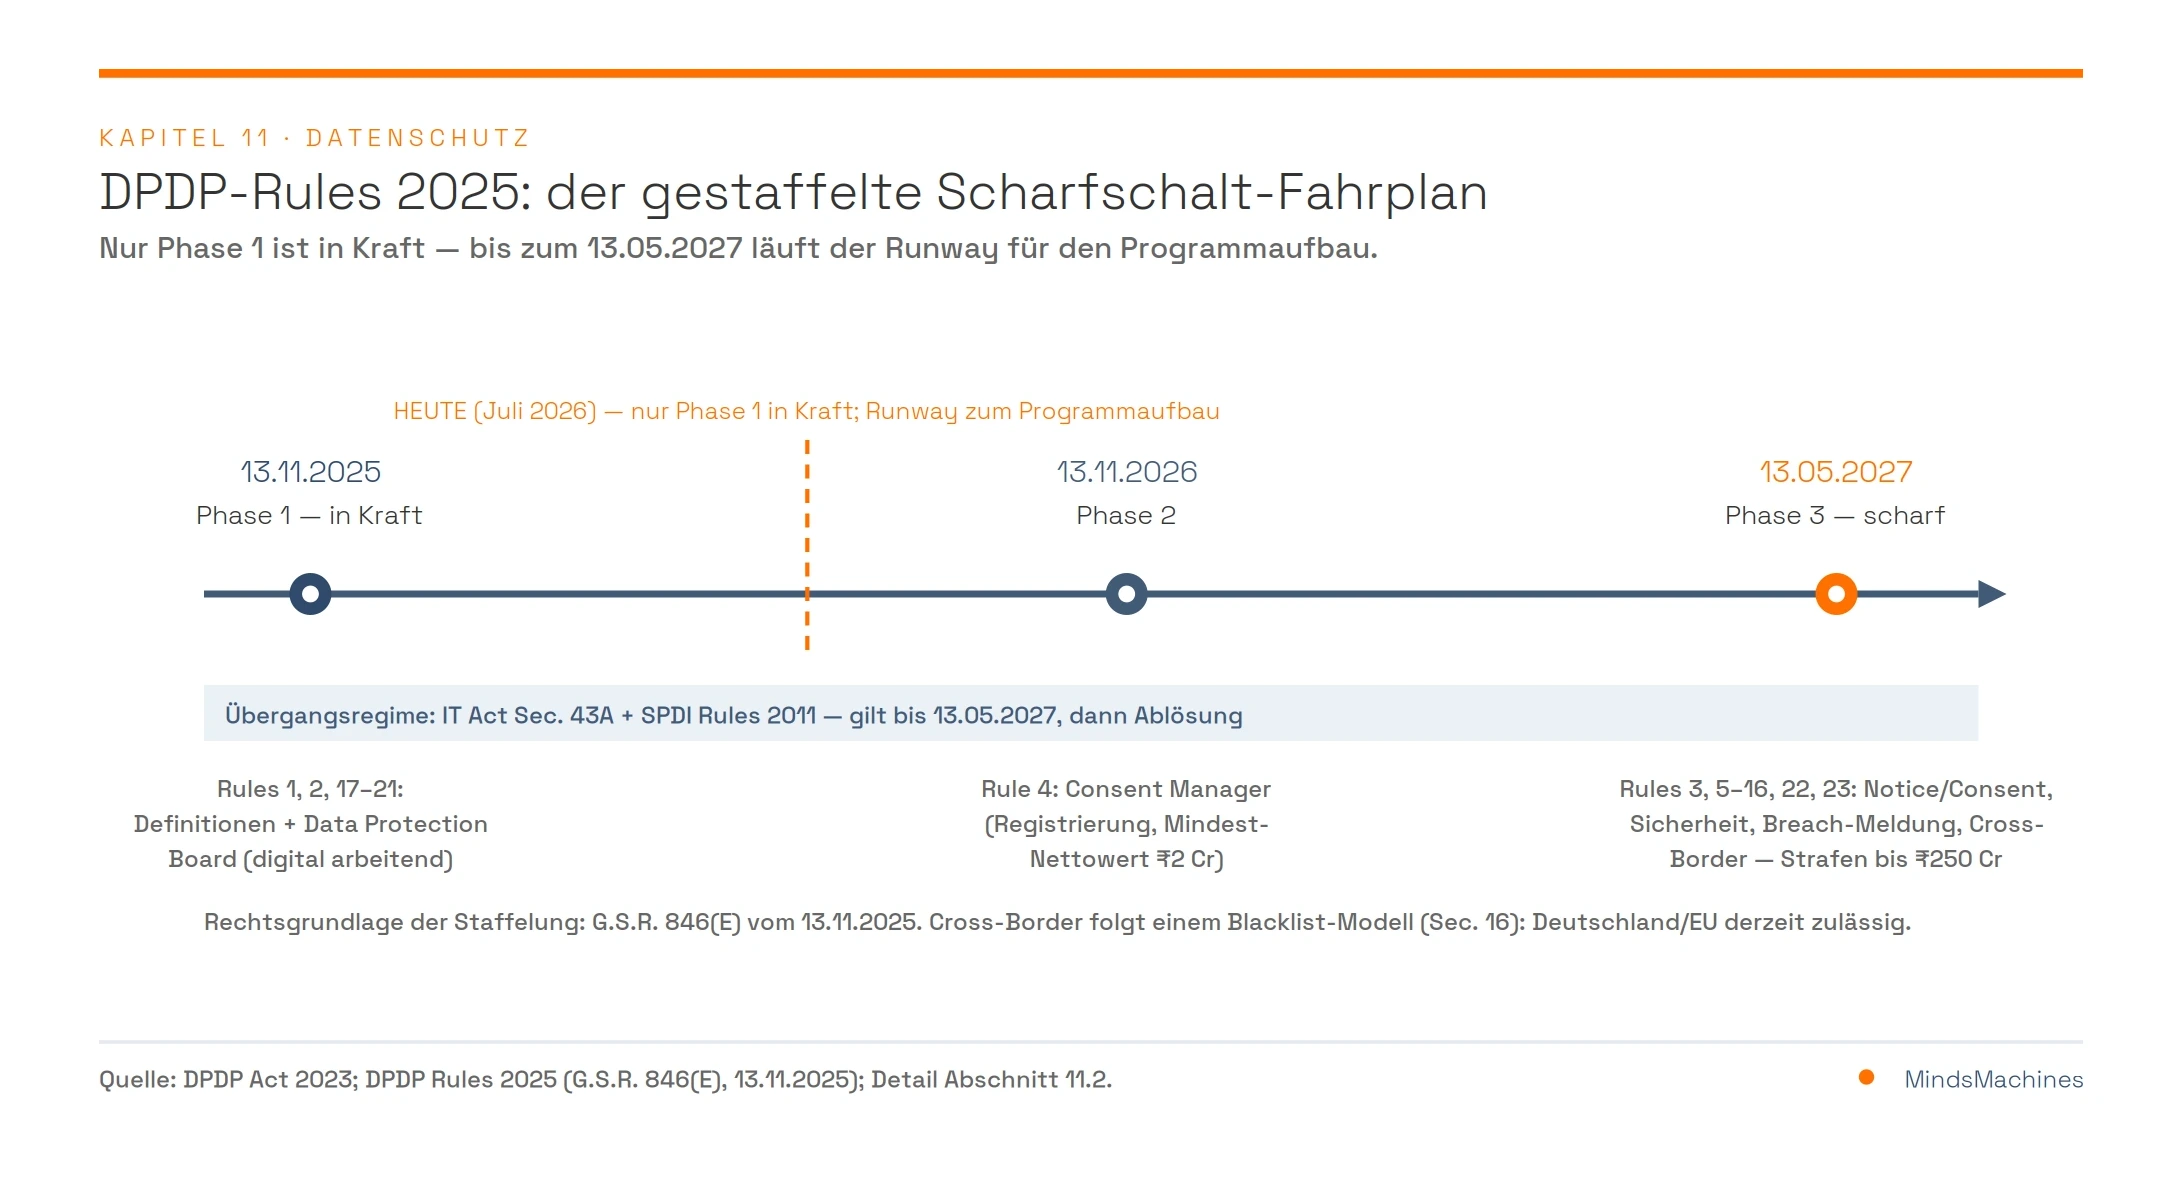
Das Inkrafttreten ist gestaffelt in drei Phasen — der wörtliche Commencement-Clause der Rule 1 lautet: „(2) Rules 1, 2 and 17 to 21 shall come into force on the date of their publication … (3) Rule 4 shall come into force one year after the date of publication … (4) Rules 3, 5 to 16, 22 and 23 shall come into force eighteen months after the date of publication of this Gazette."
| Phase | Regeln | Inhalt | Wirksam ab |
|---|---|---|---|
| Phase 1 | Rules 1, 2, 17–21 | Definitionen, Anwendung, Aufbau und Verfahren des Data Protection Board (Untersuchung, Adjudikation, Appeal) | 13.11.2025 (bereits in Kraft) |
| Phase 2 | Rule 4 | Registrierung und Pflichten der Consent Manager (indische Gesellschaft, Mindestnettowert INR 2 Cr) | 13.11.2026 (+1 Jahr) |
| Phase 3 | Rules 3, 5–16, 22, 23 | Materielle Pflichten: Notice/Consent, Sicherheitsmaßnahmen, Breach-Meldung, Datenaufbewahrung/-löschung, DPO-Kontakt, Kinder-/Behindertenschutz, SDF-Pflichten, Betroffenenrechte, grenzüberschreitende Übermittlung (Rule 15 → Sec. 16) sowie die materielle Strafdurchsetzung bis ₹250 Cr | 13.05.2027 (+18 Monate) |
Für Juli 2026 gilt somit: Nur Phase 1 ist in Kraft. Die materiellen Data-Fiduciary-Pflichten und die vollen Schedule-Strafen sind noch nicht durchsetzbar. Übergangsweise gelten bis zur vollen Durchsetzung (Phase 3) weiterhin IT Act Sec. 43A + SPDI Rules 2011 (Sensitive Personal Data or Information Rules); diese gelten nur für body corporates in Indien und erfassen „sensitive personal data" — enger als der DPDP-Ansatz, der jegliche digitale personenbezogene Daten erfasst. Ab dem ~13.05.2027 werden Sec. 43A IT Act und die SPDI Rules aufgehoben und vollständig durch DPDP Act + Rules ersetzt. Der Runway bis dahin ist der Zeitraum, in dem das Compliance-Programm aufzubauen ist.
3.2.2 Rollen und Kernbegriffe
Der DPDP Act arbeitet mit klar definierten Rollen (Sec. 2), die die Pflichtenverteilung bestimmen:
| Begriff | Definition (Zitat aus dem Act) |
|---|---|
| Data Fiduciary (Sec. 2(i)) | „any person who alone or in conjunction with other persons determines the purpose and means of processing of personal data" |
| Data Processor (Sec. 2(k)) | „any person who processes personal data on behalf of a Data Fiduciary" |
| Data Principal (Sec. 2(j)) | „the individual to whom the personal data relates" (bei Kind inkl. Eltern/Vormund; bei Person mit Behinderung inkl. Vormund) |
| Significant Data Fiduciary (Sec. 2(z)) | Data Fiduciary oder Klasse, die die Zentralregierung nach Sec. 10 notifiziert |
| Personal data (Sec. 2(t)) | „any data about an individual who is identifiable by or in relation to such data" |
| Personal data breach (Sec. 2(u)) | „any unauthorised processing … or accidental disclosure, acquisition, sharing, use, alteration, destruction or loss of access to personal data …" |
Zentral ist die extraterritoriale Anwendung (Sec. 3(b)): Der Act gilt auch für Verarbeitung außerhalb Indiens, wenn sie mit dem Angebot von Waren oder Dienstleistungen an Data Principals innerhalb Indiens zusammenhängt. Damit erfasst der DPDP Act ein deutsches SaaS-Unternehmen, das indische Endnutzer bedient, auch ohne indische Niederlassung.
Der Verarbeitung muss nach Sec. 5–6 eine Notice vorausgehen oder sie begleiten; die Einwilligung (Consent) muss „free, specific, informed, unconditional and unambiguous" sein und durch klare bejahende Handlung erfolgen. Eine als Significant Data Fiduciary (SDF) notifizierte Gesellschaft trifft nach Sec. 10 Zusatzpflichten: Bestellung eines in Indien ansässigen Data Protection Officer (DPO), Durchführung von Data Protection Impact Assessments (DPIA) und regelmäßige Prüfung durch unabhängige Data Auditors. Rule 13 kann für bestimmte, von der Regierung spezifizierte Datenkategorien eine Lokalisierung vorschreiben. Bislang ist keine Significant Data Fiduciary (SDF) notifiziert; die vollen SDF-Pflichten greifen ohnehin erst ab 13.05.2027 (18 Monate nach Notifizierung der DPDP Rules 2025). Die Breach-Meldung richtet sich nach Rule 7: An das Data Protection Board erfolgt sie zweistufig — „ohne Verzug" eine Erstmeldung sowie binnen 72 Stunden ein Detailbericht; die betroffenen Data Principals sind „ohne Verzug" zu benachrichtigen.
Neben der Einwilligung kennt der Act bestimmte zulässige Nutzungen (Certain Legitimate Uses, Sec. 7) als eigenständige Rechtsgrundlage — u. a. die freiwillige Bereitstellung von Daten durch den Data Principal, staatliche Leistungen, medizinische Notfälle und Beschäftigungszwecke; für die konzerninterne Verarbeitung von Beschäftigtendaten ist diese Grundlage praktisch bedeutsam. Die allgemeinen Pflichten des Data Fiduciary bündelt Sec. 8: Datenrichtigkeit, angemessene Sicherheitsmaßnahmen (Sec. 8(5)), Breach-Meldung (Sec. 8(6)), Löschung bei Zweckfortfall oder Einwilligungswiderruf sowie Veröffentlichung eines DPO-/Ansprechpartner-Kontakts und Einrichtung eines wirksamen Beschwerdemechanismus (Grievance Redressal). Dem stehen die Rechte der Data Principals gegenüber: Auskunft (Sec. 11), Berichtigung und Löschung (Sec. 12), Beschwerde (Sec. 13) und Benennung einer Vertrauensperson (Sec. 14). Für Kinder (unter 18 Jahren) verlangt Sec. 9 eine verifizierbare elterliche Einwilligung und untersagt Tracking sowie zielgerichtete Werbung — relevant für jedes B2C-Angebot mit möglicher Minderjährigen-Nutzung.
3.2.3 Grenzüberschreitende Übermittlung — Sec. 16 / Rule 15 (Blacklist-Modell)
Die grenzüberschreitende Übermittlung folgt einem Blacklist-/Negativlisten-Modell — dem Gegenteil des Whitelist-/Adäquanz-Modells der DSGVO. Sec. 16(1) lautet: „The Central Government may, by notification, restrict the transfer of personal data by a Data Fiduciary for processing to such country or territory outside India as may be so notified." Rule 15 der Rules 2025 konkretisiert: Übermittlungen sind in alle Länder grundsätzlich zulässig, außer die Zentralregierung schränkt ein Zielland ausdrücklich per Notification ein; anders als unter der DSGVO besteht keine SCC-/BCR-Pflicht.
Entscheidend für den deutschen Mittelstand: Nach dem letzten in den Quellen dokumentierten Stand (DSCI, November 2025) war kein Land als beschränkt notifiziert („No list has been notified"); bis zum Rechtsstand dieses Kapitels (Juli 2026) ist keine gegenteilige Notifizierung bekannt, der Status ist jedoch laufend zu überwachen. Datenübermittlungen an Deutschland/EU — etwa AWS/GCP/Azure-EU, HubSpot/Salesforce oder HR-Daten an die Muttergesellschaft — sind daher derzeit ohne besondere DPDP-Beschränkung zulässig. Zwei Vorbehalte bestehen: Erstens bleiben sektorale Lokalisierungsvorgaben strenger und gehen vor (z. B. das RBI-Payment-Data-Mandat, Sec. 16(2)); zweitens ist die Notifizierung einer Negativliste jederzeit möglich und laufend zu beobachten. Bis Phase 3 (13.05.2027) sollten dennoch Data Processing Agreements mit Repatriierungs- und Step-in-Klauseln vorbereitet werden.
3.2.4 Sanktionen
Die Sanktionen des Schedule (Sec. 33) werden mit Phase 3 durchsetzbar:
| Verstoß | Höchststrafe |
|---|---|
| Verletzung der Pflicht zu angemessenen Sicherheitsmaßnahmen (Sec. 8(5)) | bis INR 250 Cr |
| Versäumte Breach-Meldung an Board/Betroffene (Sec. 8(6)) | bis INR 200 Cr |
| Verstoß gegen Kinderschutzpflichten (Sec. 9) | bis INR 200 Cr |
| Verstoß gegen SDF-Zusatzpflichten (Sec. 10) | bis INR 150 Cr |
| Sonstige Verstöße gegen Act/Rules | bis INR 50 Cr |
| Verstoß gegen Pflichten des Data Principal (Sec. 15) | bis INR 10.000 |
Einzelfall-Hinweis: Ob eine konkrete Verarbeitung dem DPDP Act unterliegt, ob eine SDF-Einstufung droht und wie Notice-, Consent- und Breach-Prozesse auszugestalten sind, ist rechtlich sensibel und im Einzelfall mit einem Datenschutzberater abzustimmen.
Erfolgsmuster (DPDP): Der Zeitraum bis zur scharfen Schaltung (Phase 3, 13.05.2027) ist als Runway zu nutzen — Datenflussregister (Data Mapping), Notice-/Consent-Architektur nach Sec. 5–7, DPA mit Prozessoren, Breach-Response-Prozess (72-Stunden-Detailbericht) und SDF-Selbsteinschätzung werden aufgebaut, bevor sie erzwingbar sind. Typischer Fehler: Der DPDP Act wird schematisch wie die DSGVO behandelt — mit unnötigen SCC/BCR trotz Blacklist-Modell —, oder die extraterritoriale Anwendung (Sec. 3(b)) wird übersehen, sodass ein deutscher SaaS-Anbieter ohne indische Niederlassung seine Betroffenheit zu spät erkennt.
3.3 Laufende Compliance-Dichte
Die eigentliche Dauerbelastung eines indischen Vehikels ist die Dichte der laufenden Compliance. Die eingangs genannten TeamLease-Zahlen — 1.536 Acts/Rules, 69.233 Compliances, 6.618 Filings, davon 843 Statuten mit Haftstrafen-Provisionen — übersetzen sich für ein mittelständisches Unternehmen in 500 bis 1.000 individuelle Compliance-Verpflichtungen pro Jahr, rund 40 Prozent aus dem Arbeitsrecht. Viele Verstöße sind straf- (nicht nur bußgeld-)bewehrt, und die Behördenportale aktualisieren sich täglich in großer Zahl — ein rein manuelles Nachhalten ist praktisch nicht leistbar.
Eine harte Dauerpflicht ist die Resident-Director-Pflicht nach Sec. 149(3) Companies Act, 2013: Jede in Indien gegründete Gesellschaft muss mindestens einen Direktor haben, der im Geschäftsjahr mindestens 182 Tage in Indien war. Bei Verstoß greift nach Sec. 172 eine Zivilstrafe von ₹50.000 plus ₹500 pro Tag, gedeckelt bei ₹3 Lakh für die Gesellschaft. Hinzu treten die wiederkehrenden ROC-/MCA-Filings (u. a. AOC-4, MGT-7, DIR-3 KYC), die FEMA-Meldungen (FC-GPR binnen 30 Tagen nach Kapitalzufluss, FC-TRS binnen 60 Tagen, FLA-Return) sowie Steuer- und Payroll-Pflichten (GST, PF/ESI/Gratuity). Die konkreten Steuerfristen sind in Kapitel 6 (Steuer-Compliance-Kalender), die vollständige Post-Incorporation-Sequenz in Kapitel 4 hinterlegt.
Der zentrale Führungsschluss lautet: Der Compliance-Kalender ist kein Verwaltungsartefakt, sondern ein Führungsinstrument. Er ist im Risiko-Register mit den Frühwarn-KPIs Compliance Score (%) und Filings on Time (%) verknüpft (Zielwert jeweils 100 %) und wird in der monatlichen Business Review (MBR) mit CFO und Country Sponsor sowie in der quartalsweisen Business Review (QBR) auf Board-Ebene nachgehalten. Als Gegenmittel gegen die „regulatory cholesterol" empfiehlt die Quelle zweierlei: erstens eine lokale Fachbegleitung ab Tag 1 — ein Chartered Accountant (CA) und ein Company Secretary (CS) —, zweitens digitale Compliance-Management-Lösungen (RegTech), die das Übersehen von Fristen bei den fortlaufend aktualisierten Behördenportalen verhindern. Die Compliance-Lessons erfahrener Markteintreter vertieft Kapitel 16.
Einzelfall-Hinweis: Der genaue Umfang der auf eine konkrete Gesellschaft anwendbaren Compliances hängt von Standort, Branche, Mitarbeiterzahl und Tätigkeit ab und ist mit CA/CS zu individualisieren.
3.4 CSR-Pflichten (Sec. 135 Companies Act 2013)
Die Corporate-Social-Responsibility-Pflicht nach Sec. 135 Companies Act, 2013 (in Kraft seit 01.04.2014) greift, sobald eine Gesellschaft im unmittelbar vorangegangenen Geschäftsjahr eine der folgenden Schwellen erreicht:
| Schwelle | Grenzwert |
|---|---|
| Nettovermögen (Net worth) | ≥ INR 500 Cr |
| Umsatz (Turnover) | ≥ INR 1.000 Cr |
| Nettogewinn (Net profit) | ≥ INR 5 Cr |
Die CSR-Ausgabe beträgt dann mindestens 2 % der durchschnittlichen Nettogewinne der drei vorangegangenen Geschäftsjahre, berechnet nach Sec. 198 (nicht identisch mit dem Profit after Tax). Der Anwendungsbereich umfasst „every company" — ausdrücklich auch indische Tochtergesellschaften ausländischer Muttergesellschaften; die Berechnung erfolgt auf Standalone-Basis. Nicht verausgabte Mittel sind bei Ongoing Projects binnen 30 Tagen nach Geschäftsjahresende auf ein „Unspent CSR Account" zu überführen (Nutzung binnen drei Jahren), andernfalls binnen sechs Monaten in einen Schedule-VII-Fonds. Für eine neu gegründete Tochter ist die Pflicht anfangs meist nicht ausgelöst; relevant wird insbesondere die Nettogewinn-Schwelle von INR 5 Cr, deren Erreichen frühzeitig zu monitoren ist.
3.5 Außenhandels-Instrumente (Verweis auf Kapitel 8)
Für den grenzüberschreitenden Waren- und Softwareverkehr sind mehrere Instrumente einschlägig, deren Detailmechanik in Kapitel 8 (Außenhandel/IEC) behandelt wird; hier nur die Einordnung mit IP-/Datenbezug:
- IEC (Importer Exporter Code, DGFT): Für jeden Export aus oder Import nach Indien zwingend. Der 10-stellige Code ist nach GST-Einführung mit der PAN der Firma identisch; er ist lebenslang gültig, aber jährlich zwischen April und Juni auf dem DGFT-Portal zu bestätigen. Details in Kapitel 8.
- FTP 2023 (Foreign Trade Policy): In Kraft seit 01.04.2023, ohne Enddatum.
- RoDTEP: Reines Warenexport-Schema (Erstattung eines Prozentsatzes des FOB-Werts) — für einen reinen Software-/Dienstleistungsexporteur nicht anwendbar.
- EPCG: Import von Kapitalgütern zu 0 % Zoll gegen Exportverpflichtung — nur relevant bei Hardware-/Kapitalgüterimport (z. B. Server, Rechenzentrumsausrüstung).
- SEIS: Beendet (letztes anspruchsberechtigtes Jahr FY 2019–20); kein Nachfolger für Dienstleistungsexporteure.
- WTO-Zoll-Moratorium auf elektronische Übermittlungen: Mit Ablauf der an der MC13 verlängerten Frist Ende März 2026 (31.03.2026) ausgelaufen — der multilaterale Schutz gegen Zölle auf digitale Downloads ist damit entfallen; Indien erhebt praktisch derzeit keine, doch die Entwicklung ist zu beobachten. GST auf importierte digitale Dienstleistungen (OIDAR) bleibt hiervon unberührt.
11.6 Nützliche Adressen & Ansprechpartner
Nur in den Quellen belegte Stellen und Dienstleister. Die Gliederung folgt der Einschaltlogik: zuerst die zuständigen Ämter (Register/Aufsicht), dann die Beratung nach Bedarfstyp (One-Stop, Spezialkanzlei, Verband/Kammer), zuletzt das Compliance-Tool.
1. Behörden und Ämter — Register und Aufsicht
- Office of the Controller General of Patents, Designs and Trade Marks (CGPDTM) / IP India — Marken-, Patent-, Design-Register; Trade Marks Registry in Mumbai, Delhi, Kolkata, Chennai, Ahmedabad (ipindia.gov.in).
- Copyright Office — Urheberrechtsregistrierung (copyright.gov.in).
- Directorate General of Foreign Trade (DGFT) — IEC-Beantragung und jährliche Aktualisierung (dgft.gov.in).
- MeitY / Data Protection Board of India — Datenschutzaufsicht, digital arbeitend (meity.gov.in).
2. One-Stop-Beratung (Legal/Tax/Corporate) — für Gründung, laufende Compliance und CA/CS-Anbindung
- Rödl & Partner — Legal/Tax-One-Stop (Martin Wörlein, Head India Practice DE; Tillmann Ruppert, India Desk).
- Luther Corporate Services — Corporate Services (Gurugram).
- KPMG in India — Steuer-/Compliance-Beratung.
3. Spezialkanzleien IP und Datenschutz — für Schutzrechtsstrategie und DPDP-Einzelfall
- Nishith Desai Associates — indische Rechts-/IP-Kanzlei, zugleich auf Datenschutz/DPDP spezialisiert; in den Quellen als juristische Analyse-/Fachquelle belegt (nishithdesai.com; Büro in München).
- Ikigai Law (ikigailaw.com), Saikrishna & Associates (saikrishnaassociates.com) und Trilegal (trilegal.com; DPO Jyotsna Jayaram) — auf Datenschutz/DPDP spezialisiert. Die Auswahl ist im Einzelfall zu treffen.
4. Verband und Kammer — für Marktzugang, Benchmarking und Delegationsanbindung
- DSCI (Data Security Council of India) — Fachverband, u. a. zu Cross-Border-Datenflüssen (in den Quellen als Belegquelle zum Sec.-16-Status genutzt).
- AHK Indien / Indo-German Chamber — Marktzugang, Delegationsanbindung (Dirk Matter, Market Entry; Anne Krieckhaus, GF; Catharina Haensel, Business Delegations).
5. Compliance-Tool — für Fristenverfolgung
- TeamLease RegTech — RegTech-Plattform für Compliance-Management (teamleaseregtech.com).
Vollständige Koordinaten im Master-Adressverzeichnis (Anhang).
11.7 Kritischer Erfolgsfaktor
Compliance-Dichte nicht unterschätzen. Das indische Wirtschaftsökosystem umfasst rund 69.000 Compliances in 1.536 Acts/Rules, davon 843 Statuten mit Haftstrafen-Provisionen; ein Mittelständler trägt 500–1.000 Pflichten pro Jahr.
Typischer Fehler: Die laufende Compliance wird als nachgelagerte Verwaltungsroutine behandelt und erst bei der ersten verpassten Frist ernst genommen — dann jedoch aus der Defensive, mit Straf- statt bloßem Bußgeldrisiko und ohne eingespielte lokale Begleitung.
Erfolgsmuster: Zwei Konsequenzen sind nicht verhandelbar:
- Lokale/r CA/CS ab Tag 1. Chartered Accountant und Company Secretary sind aus rechtlicher Notwendigkeit (Resident-Director-Pflicht Sec. 149(3), laufende ROC-/MCA-/FEMA-Filings) und operativ von Beginn an einzubinden — nicht erst bei der ersten Frist.
- Compliance-Kalender als Führungsinstrument. Der Kalender ist mit den KPIs Compliance Score (%) und Filings on Time (%) (Ziel 100 %) an die monatliche/quartalsweise Governance (MBR/QBR) und das Risiko-Register zu koppeln; digitale RegTech-Unterstützung verhindert das Übersehen von Fristen bei täglich aktualisierten Behördenportalen.
Wer beides ab Tag 1 verankert, macht aus der Compliance-Dichte einen beherrschbaren Prozess statt eines wiederkehrenden Krisenherds. Die dokumentierten Compliance-Lessons erfahrener Markteintreter vertieft Kapitel 16.
11.8 Musteranschreiben (copy-paste)
Hinweis: Die folgenden Vorlagen sind Muster zur internen Weiterverarbeitung und ersetzen keine anwaltliche Prüfung im Einzelfall. Platzhalter in eckigen Klammern sind zu ersetzen. In diesem Abschnitt ist die direkte Ansprache zulässig.
7.1 DPDP-Einwilligungs-/Notice-Vorlage (Sec. 5–6 DPDP Act 2023)
DATENSCHUTZHINWEIS UND EINWILLIGUNG
gemäß Digital Personal Data Protection Act, 2023 (Sec. 5–6)

Verantwortlicher (Data Fiduciary): [Firma der indischen Tochter], [Adresse]
Kontakt Datenschutz / Ansprechpartner (DPO, sofern bestellt): [Name, E-Mail, Telefon]

1. Zwecke der Verarbeitung
 Wir verarbeiten Ihre personenbezogenen Daten zu folgenden Zwecken:
 [z. B. Vertragsabwicklung, Kundenbetreuung, Rechnungsstellung, Support].

2. Kategorien personenbezogener Daten
 [z. B. Name, Kontaktdaten, Nutzungs-/Vertragsdaten].

3. Rechtsgrundlage
 Ihre Einwilligung nach Sec. 6 DPDP Act. Die Einwilligung ist freiwillig,
 spezifisch, informiert, unbedingt und eindeutig und erfolgt durch klare
 bejahende Handlung.

4. Empfänger und grenzüberschreitende Übermittlung
 Ihre Daten können an [Konzernmutter in Deutschland / Cloud-Dienstleister in
 der EU/den USA] übermittelt werden. Eine solche Übermittlung ist zulässig,
 solange die Zentralregierung das Zielland nicht nach Sec. 16 DPDP Act als
 beschränkt notifiziert hat (Stand [Datum]: keine Beschränkung notifiziert).

5. Ihre Rechte als Data Principal
 Sie haben das Recht auf Auskunft, Berichtigung, Löschung sowie auf
 Widerruf dieser Einwilligung und auf Beschwerde beim Data Protection
 Board of India. Der Widerruf ist so einfach möglich wie die Erteilung.

6. Widerruf
 Sie können Ihre Einwilligung jederzeit widerrufen unter: [Kanal/Kontakt].
 Der Widerruf berührt nicht die Rechtmäßigkeit der bis dahin erfolgten
 Verarbeitung.

[ ] Ich willige in die Verarbeitung meiner personenbezogenen Daten zu den
 oben genannten Zwecken ein.

Ort, Datum: __________________ Unterschrift/Bestätigung: __________________
7.2 Auftragsverarbeitungs-Zusatz (Data Processing Agreement, DPA)
AUFTRAGSVERARBEITUNGS-ZUSATZ (DPA)
zum Hauptvertrag vom [Datum] zwischen
[Data Fiduciary / Auftraggeber] ("Fiduciary", Sec. 2(i) DPDP Act) und
[Data Processor / Auftragnehmer] ("Processor", Sec. 2(k) DPDP Act)

1. Gegenstand, Art, Zweck und Dauer
 Der Processor verarbeitet personenbezogene Daten ausschließlich im Auftrag
 des Fiduciary zu folgendem Zweck: [Beschreibung]. Dauer: [Laufzeit].

2. Weisungsbindung
 Die Verarbeitung erfolgt nur auf dokumentierte Weisung des Fiduciary.

3. Sicherheitsmaßnahmen (Sec. 8(5))
 Der Processor trifft angemessene technische und organisatorische
 Sicherheitsmaßnahmen zum Schutz der Daten.

4. Meldung von Datenschutzverletzungen (Sec. 8(6))
 Der Processor meldet dem Fiduciary jede Personal Data Breach unverzüglich,
 damit dieser seine Melde-/Benachrichtigungspflichten erfüllen kann.

5. Unterauftragsverarbeiter
 Die Einschaltung von Unterauftragsverarbeitern bedarf der vorherigen
 Zustimmung des Fiduciary.

6. Grenzüberschreitende Übermittlung
 Eine Übermittlung außerhalb Indiens erfolgt nur im Rahmen von Sec. 16
 DPDP Act / Rule 15 der DPDP Rules 2025 und unter Beachtung vorrangiger
 sektoraler Lokalisierungsvorgaben.

7. Repatriierung / Step-in
 Auf Verlangen des Fiduciary sind die Daten nach Indien zurückzuführen
 (Repatriierung); dem Fiduciary steht ein Step-in-Recht zu. [Details]

8. Löschung/Rückgabe und Audit
 Nach Vertragsende werden die Daten nach Wahl des Fiduciary gelöscht oder
 zurückgegeben. Der Fiduciary ist zur Prüfung (Audit) berechtigt.

Ort, Datum / Unterschriften: __________________
7.3 Markenanmeldungs-Auftrag an eine IP-Kanzlei
An: [IP-Kanzlei], z. Hd. [Ansprechpartner]
Betreff: Auftrag zur Markenanmeldung in Indien

Sehr geehrte Damen und Herren,

hiermit beauftragen wir Sie mit der Anmeldung folgender Marke in Indien:

- Anmelderin: [DE-Muttergesellschaft / indische Tochter], [Adresse]
- Marke: [Wortmarke / Wort-Bild-Marke], Darstellung anbei
- Nizza-Klassen: 9, 35 und 42 (SaaS/AI); [ggf. weitere]
- Anmeldeweg: [ ] nationale Anmeldung Form TM-A (E-Filing)
 [ ] Madrid-Protokoll über DE-Basismarke, Benennung Indien

Leistungsumfang:
1. Recherche in der IP India Public Search auf Kollisionen.
2. Einreichung Form TM-A (E-Filing) bzw. Veranlassung der Benennung Indiens
 über WIPO (MM2(E)).
3. Überwachung von Examination Report, Journal-Veröffentlichung und der
 viermonatigen Widerspruchsfrist; Erwiderungen nach Abstimmung.
4. Erwirkung der Eintragung und Übermittlung des Registration Certificate.

Budgetrahmen (Amtsgebühren): INR 4.500 bzw. 9.000 pro Klasse (zzgl. Honorar).
Beigefügt: Vollmacht (Power of Attorney), Markendarstellung, Waren-/
Dienstleistungsverzeichnis.

Bitte bestätigen Sie Auftrag, Zeitplan und Kostenvoranschlag.

Mit freundlichen Grüßen
[Name, Funktion, Unternehmen]
11.9 Checkliste + Prüffragen
IP-Schutz
- Public Search auf Marken-Kollision (Klassen 9/35/42) durchgeführt?
- Markenanmeldung eingeleitet — national (TM-A) oder via Madrid (DE-Basismarke)?
- Widerspruchsfrist (4 Monate) und Verlängerungstermin (10 Jahre) im Kalender?
- SaaS-Code urheberrechtlich gesichert (ggf. Registrierung: erste/letzte 10 Seiten)?
- Patent nur bei nachweisbarem „technical effect" nach CRI-2025 mit Patentanwalt geprüft?
- UI/GUI-Design auf Schutzfähigkeit nach Designs Act 2000 geprüft?
- Betriebsgeheimnisse vertraglich (NDA/Vertraulichkeit) abgesichert?
Datenschutz (DPDP)
- Anwendbarkeit geprüft (auch extraterritorial, Sec. 3(b))?
- Rolle bestimmt: Data Fiduciary oder Processor?
- SDF-Risiko (Sec. 10) bewertet — DPO/DPIA/Audit erforderlich?
- Rechtsgrundlage je Verarbeitung geklärt: Einwilligung (Sec. 5–6) oder Legitimate Use (Sec. 7, u. a. Beschäftigung)?
- Notice-/Consent-Architektur nach Sec. 5–6 aufgebaut (bis Phase 3, 13.05.2027)?
- Betroffenenrechte (Sec. 11–14) und Grievance-Redressal-Mechanismus eingerichtet?
- Consent-Manager-Anbindung ab 13.11.2026 vorbereitet?
- Cross-Border: Sec.-16-Negativliste überwacht (zuletzt dokumentiert kein Land notifiziert; DSCI Nov 2025 — laufend prüfen)?
- Sektorale Lokalisierung (z. B. RBI-Payment-Data) beachtet?
- DPA mit Repatriierungs-/Step-in-Klausel mit Prozessoren geschlossen?
- Übergangsweise IT Act Sec. 43A + SPDI Rules 2011 eingehalten?
Laufende Compliance
- Lokale/r CA/CS ab Tag 1 mandatiert?
- Resident Director (≥182 Tage/Jahr, Sec. 149(3)) sichergestellt?
- Compliance-Kalender aufgesetzt (ROC: AOC-4/MGT-7/DIR-3 KYC; FEMA: FC-GPR/FC-TRS/FLA)?
- KPIs Compliance Score (%) und Filings on Time (%) in MBR/QBR verankert?
- RegTech-Tool (z. B. TeamLease RegTech) evaluiert/eingeführt?
- Steuerfristen mit Kapitel 6 abgeglichen; Post-Incorporation mit Kapitel 4?
CSR (Sec. 135)
- Schwellen-Monitoring aktiv (Net worth ₹500 Cr / Umsatz ₹1.000 Cr / Nettogewinn ₹5 Cr)?
- Bei Auslösung: 2 %-Berechnung nach Sec. 198 (Ø 3 Jahre) vorbereitet?
- Unspent-CSR-Account-Mechanik verstanden (30 Tage / 6 Monate)?
Außenhandel (Verweis Kapitel 8)
- IEC beantragt (= PAN) und jährliche Aktualisierung (April–Juni) terminiert?
- RoDTEP/SEIS als für reinen SaaS-Export irrelevant eingeordnet?
- EPCG nur bei Hardware-Import mit Exportverpflichtung geprüft?
- WTO-Moratorium (seit 31.03.2026 ausgelaufen) — Zollentwicklung beobachtet?
Prüffragen (Selbstkontrolle)
1. Ist die Marke in allen relevanten Klassen angemeldet, bevor der Markteintritt öffentlich wird?
2. Welche personenbezogenen Daten fließen wohin — und ist jeder Auslandsfluss durch Notice, Consent und DPA gedeckt?
3. Wer trägt intern die Verantwortung (Accountable) für Compliance Score und Filings on Time?
4. Ab welchem Geschäftsjahr droht die CSR-Auslösung, und wird die Nettogewinn-Schwelle bereits verfolgt?
11.10 Quellen & Links (mit Datum)
Rechtsstand Juli 2026. Datumsangaben bezeichnen Notifizierungs-/Ablauf- bzw. Recherchestände laut den zugrunde liegenden Primärquellen.
IP — Marke, Patent, Copyright, Design
- Trade Marks Act 1999 / Trade Marks Rules 2017; Amtsgebühren First Schedule — IP India (ipindia.gov.in/pages/trade-marks/learn/forms-and-official-fees).
- Patents Act 1970 (Sec. 3(k), Sec. 53) — India Code (indiacode.nic.in).
- Ab Initio Technology LLC v. Controller of Patents & Designs (2025), Delhi High Court — Drishti Judiciary.
- Guidelines for Examination of Computer Related Inventions (CRI) — 2025, CGPDTM/IP India (ipindia.gov.in, CRI-Guidelines-2025-PDF).
- Copyright Act 1957 (Sec. 22, Sec. 52) — India Code; Copyright Office Handbook (copyright.gov.in).
- Designs Act 2000 — Design Office / CGPDTM.
- Durchsetzung von IP-Rechten (zivil- und strafrechtlich) — Trade Marks Act 1999, Copyright Act 1957, Patents Act 1970 (India Code).
Datenschutz — DPDP
- Digital Personal Data Protection Act, 2023 (No. 22 of 2023), MeitY (Sec. 2, 3, 5–16, 33 + Schedule).
- Digital Personal Data Protection Rules, 2025 — Official Gazette G.S.R. 846(E), 13.11.2025 (Rule 1(2)–(4), Rule 4, Rule 15); PIB-Mitteilung 14.11.2025. Phase 2 = 13.11.2026; Phase 3 = 13.05.2027; Penalties bis ₹250 Cr; Sec. 16 Blacklist, kein Land notifiziert (DSCI, Stand November 2025).
- IT Act 2000 Sec. 43A + SPDI Rules 2011 (Übergangsregime bis ~13.05.2027).
Laufende Compliance
- TeamLease RegTech Compliance-Flagship-Report (über Financial Express, 06.03.2024): 1.536 Acts/Rules, 69.233 Compliances, 6.618 Filings, 843 Statuten mit Haftstrafen; 500–1.000 pro MSME (teamleaseregtech.com).
- Resident-Director-Pflicht Sec. 149(3) Companies Act 2013 (≥182 Tage); Sanktion Sec. 172 (₹50.000 + ₹500/Tag, Deckel ₹3 Lakh) — Commenda.
- Compliance-Fristen (AOC-4 30 Tage nach AGM, MGT-7 60 Tage, DIR-3 KYC 30.09.; FC-GPR 30 Tage, FC-TRS 60 Tage, FIRMS-Portal) — Primärquellen / RBI FAQ FEMA.
CSR
- Sec. 135 Companies Act 2013 (Schwellen ₹500 Cr / ₹1.000 Cr / ₹5 Cr; 2 % Ø 3 Jahre nach Sec. 198; seit 01.04.2014) — CORAA; Global Law Experts; Catch Foundation.
Außenhandel (Detail: Kapitel 8)
- IEC — DGFT (dgft.gov.in); FTP 2023 (in Kraft 01.04.2023) — Invest India / DGFT.
- RoDTEP (Appendix 4R) — DGFT; EPCG — FTP 2023 Kap. 5; SEIS beendet (FY 2019–20) — RASP International.
- WTO-Zoll-Moratorium auf elektronische Übermittlungen — ausgelaufen 31.03.2026 (PwC: „expired, as of 30 March 2026"); White & Case; South Centre (MC13).
Cross-Referenzen: Kapitel 4 (Post-Incorporation-Compliance) · Kapitel 6 (Steuer-Compliance-Kalender) · Kapitel 8 (Außenhandel/IEC) · Kapitel 16 (Compliance-Lessons).
Alle rechtlich sensiblen Aussagen dieses Kapitels stehen unter dem Vorbehalt der Einzelfallprüfung durch eine indische Fachkanzlei sowie CA/CS.
Häufige Fragen zu diesem Thema
Wie schützt man IP in Indien?
Marken, Patente, Designs und Copyright sollten früh und fristgerecht angemeldet werden; bei Joint Ventures ist das IP-Rückkanal-Risiko vertraglich zu regeln. Ein IP-Schutz-Fahrplan ordnet die Schritte.
Was verlangt der DPDP-Datenschutz in Indien?
Der Digital Personal Data Protection Act (DPDP) mit den DPDP Rules 2025 regelt Einwilligung, Notices und grenzüberschreitende Datenflüsse; Unternehmen brauchen Einwilligungs-/Notice-Vorlagen und ein Datenfluss-Konzept.